Skip to content
12 lapkričio, 2026
  • Apie mus
  • Galerijos
  • Home
  • Kontaktai
  • Partneriai ir draugai
  • Pranešk naujieną
  • Privatumo politika
Jūsų žinių portalas!

Jūsų žinių portalas!

Primary Menu
  • Aktualijos
    • Lietuva
    • Pasaulis
  • Verslas
    • Ekonomika
    • Technologijos
    • Transportas
  • Nuomonės
  • Pramogos
  • Sportas
  • Sveikata
  • Margumynai
  • Galerijos

Kai sutrinka e.sveikata, problemą pajunta ir pacientas: saugumui reikia ne tik technologijų

Žinių portalo redakcija 11 lapkričio, 2026 5 minutes read
Kai sutrinka e.sveikata, problemą pajunta ir pacientas: saugumui reikia ne tik technologijų

Elektroniniai receptai, pacientų sveikatos duomenys, laboratorinių tyrimų rezultatai ir registracija pas gydytojus tapo įprasta mūsų kasdienybės dalimi. Tačiau kas nutiktų, jei dėl kibernetinės atakos gydytojas negalėtų pasiekti paciento tyrimų rezultatų, o gydymo įstaiga laikinai prarastų prieigą prie dalies medicininių įrašų? Tokie sutrikimai gali apsunkinti specialistų darbą, sutrikdyti paslaugų teikimą, o kibernetinio incidento atveju – kelti ir grėsmę jautrių duomenų saugumui.

Kaip užtikrinti, kad e.sveikatos sistema būtų pasirengusi tokioms situacijoms? Mykolo Romerio universiteto (MRU) vadybos krypties mokslininkė Lina Lelešienė šį klausimą nagrinėjo savo disertacijoje (vadovas – prof. dr. Tadas Limba), ieškodama būdų, kaip geriau organizuoti kibernetinio saugumo valdymą. Jos išvada – patikimai apsaugai neužtenka vien technologinių priemonių. Ne mažiau svarbu, kas priima sprendimus, kaip paskirstomos atsakomybės ir ar skirtingos organizacijos geba veikti išvien:

„Kibernetinis saugumas prasideda ne nuo technologijų, o nuo atsakingo ir nuoseklaus valdymo.“

Saugumo spragos gali slypėti ne tik technologijose

Kibernetinį saugumą, anot mokslininkės, dažnai siejame su ugniasienėmis, antivirusinėmis programomis, prieigos kontrole ar duomenų šifravimu. Šios priemonės yra būtinos, tačiau jos neišsprendžia visų problemų. Net ir gerai apsaugota informacinė sistema gali tapti pažeidžiama, jei organizacijoje neaišku, kas atsakingas už rizikų vertinimą, kas turi priimti sprendimus incidento metu ir kaip apie grėsmes informuojami kiti darbuotojai.

L. Lelešienės apklaustų kibernetinio saugumo ir e. sveikatos sistemų valdymo ekspertų įžvalgos išryškino kelias pasikartojančias problemas: atsakomybės ne visada paskirstytos pakankamai aiškiai, rizikos valdomos nenuosekliai, o vadovybės įsitraukimo ir skirtingų institucijų bendradarbiavimo gali nepakakti. Pavyzdžiui, pastebėjęs įtartiną veiklą darbuotojas turėtų žinoti, kam apie ją pranešti, o organizacijoje turi būti sutarta, kas vertins grėsmę ir koordinuos veiksmus, jei sutrikimas palies kelis padalinius ar institucijas. Kai tokios tvarkos nėra, net ir laiku pastebėta problema gali būti sprendžiama lėčiau.

E.sveikatos sistemoje, pasak mokslininkės, ši problema ypač aktuali, nes informacija keliauja tarp gydymo įstaigų, informacinių sistemų ir jų valdytojų. Vienos grandies sutrikimas gali paveikti kitų darbą, o pasekmes galiausiai pajunta pacientai. Todėl svarbu vertinti ne tik atskirų sistemų apsaugą, bet ir jų tarpusavio sąveiką bei visos sistemos valdymą. Kibernetinis saugumas negali būti paliktas vien IT specialistams.

Kaip pasirengti, kol incidentas dar neįvyko?

Siekdama padėti organizacijoms nuosekliau spręsti šiuos klausimus, L. Lelešienė sukūrė e.sveikatos sistemai pritaikytą kibernetinio saugumo valdymo modelį. Jis apima keturis tarpusavyje susijusius lygmenis: strateginį, taktinį, operacinį ir technologinį. Strateginiu lygmeniu nustatomi saugumo prioritetai, vertinamos rizikos ir planuojami ištekliai. Taktiniu lygmeniu sprendimai paverčiami procedūromis, derinama padalinių veikla. Operaciniu lygmeniu organizuojami kasdieniai saugumo procesai ir reagavimas į incidentus, o technologiniu lygmeniu įgyvendinamos konkrečios sistemų bei duomenų apsaugos priemonės.

Šių lygmenų ryšį, anot Linos Lelešienės, lengviau suprasti įsivaizduojant ligoninę, kuri dėl kibernetinio incidento laikinai nebegali naudotis dalimi informacinių sistemų. Techniniai specialistai turi šalinti sutrikimą, darbuotojai – žinoti, kaip tuo metu organizuoti darbą, o vadovybė – nuspręsti, kurias paslaugas atkurti pirmiausia. Jei incidentas paveikia kelias įstaigas, būtina suderinti ir jų veiksmus. Iš anksto sutartos procedūros padeda išvengti sumaišties ir greičiau imtis reikalingų veiksmų.

Greta valdymo modelio L. Lelešienė parengė organizacijos pasirengimo kibernetinėms grėsmėms vertinimo priemonę. Pagal 0–4 balų skalę vertinant skirtingas saugumo valdymo sritis, galima nustatyti, kuriose jų organizacija turi spragų ir ką reikėtų tobulinti pirmiausia. Minėta priemonė padeda vertinimą pagrįsti konkrečiais įrodymais, o ne vien bendru įspūdžiu apie turimų apsaugos priemonių pakankamumą.

Saugumą reikia planuoti, o ne tikrinti po incidento

Mokslininkė akcentuoja, kad incidento valdymas nesibaigia atkūrus sistemos veikimą. Organizacijai svarbu išsiaiškinti, kas sutriko, ar laiku suveikė informavimo ir reagavimo tvarka, ar pavyko atkurti svarbiausias paslaugas ir ką reikėtų keisti ateityje. Ši patirtis turėtų atsispindėti atnaujinamose procedūrose, rizikų vertinime ir vadovybės sprendimuose. Saugumo klausimus būtina spręsti ir kuriant naujas e.sveikatos sistemas ar modernizuojant esamas. Jei svarbūs klausimai įtraukiami dar projektavimo etape, galima iš anksto numatyti rizikas ir pasirengti galimiems sutrikimams, užuot ieškojus sprendimų, kai jau susiduriama su problema.

L. Lelešienės pasiūlytą modelį įvertino kibernetinio saugumo ir e.sveikatos sričių ekspertai. Jų vertinimai leido patikslinti modelį ir pagrįsti jo taikymo galimybes. Kitas žingsnis – išbandyti jį sveikatos priežiūros organizacijose ir įvertinti, kaip jis padeda nustatyti saugumo valdymo spragas bei planuoti reikalingus pokyčius.

„Galutinis tokio pokyčio tikslas – ne vien saugesnės informacinės sistemos, bet ir patikimesnės, atsparesnės bei pacientų poreikius geriau užtikrinančios sveikatos priežiūros paslaugos“, – apibendrina L. Lelešienė.

Pacientui nereikia išmanyti, kaip organizuojamas kibernetinio saugumo valdymas. Jam svarbu, kad gydytojai galėtų pasiekti reikiamą informaciją, paslaugos veiktų patikimai, o sutrikus sistemoms sveikatos priežiūros įstaigos žinotų, kaip elgtis. Tam reikia ir technologinės apsaugos, ir aiškių sprendimų, kas už ką atsako bei kaip veikiama susidūrus su grėsme.

Daugiau apie Linos Lelešienės sukurtą e. sveikatos kibernetinio saugumo valdymo modelį, jo taikymo galimybes ir rekomendacijas sveikatos priežiūros organizacijoms – išsamiame pokalbyje su mokslininke Mykolo Romerio universiteto svetainėje (https://www.mruni.eu/news/e-sveikatos-kibernetinis-saugumas).

Tekstą parengė MRU mokslo komunikatorė Laura Stankūnė

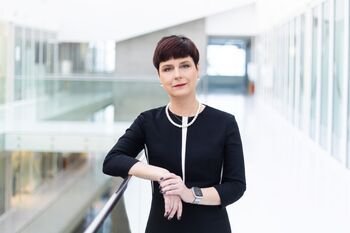
Nuotrauka – Nojus Jasiūnas.

About the Author

81cd9cc2c669f0ec1238bd3fdce43f10b4411da6e11672ce86a3c187e95921ca?s=96&d=mm&r=g Žinių portalas Ekonomika

Žinių portalo redakcija

Administrator

Žinių portalo redakcija skelbia Lietuvos ir pasaulio naujienas bei institucijų ir įmonių pranešimus žiniasklaidai.

View All Posts

Post navigation

Previous: M. Dubnikovas: dvigubinamas cukraus mokestis gali sustabdyti verslo investicijas
Next: Kai sutrinka e.sveikata, problemą pajunta ir pacientas: saugumui reikia ne tik technologijų

Related News

Pasaulinėje lazerių rinkoje įsitvirtinusi „Light Conversion“ investuoja į būsimus specialistus: KTU studentams skirs stipendijas
4 minutes read

Pasaulinėje lazerių rinkoje įsitvirtinusi „Light Conversion“ investuoja į būsimus specialistus: KTU studentams skirs stipendijas

Žinių portalo redakcija 12 lapkričio, 2026 0
Susisiekimo ministras J. Taminskas ragina stiprinti elektroninių ryšių tinklų atsparumą
4 minutes read

Dažniausios darbuotojų klaidos kreipiantis į darbo ginčų komisiją

Žinių portalo redakcija 12 lapkričio, 2026 0
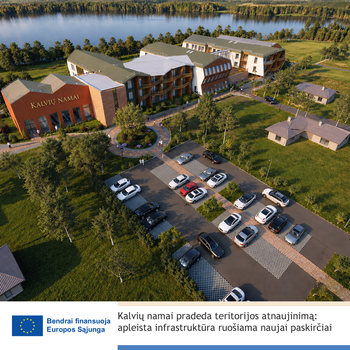
Senėjančiai visuomenei – daugiau pagalbos: prie Kalvių ežero planuojamas slaugos, globos ir reabilitacijos centras
3 minutes read

Senėjančiai visuomenei – daugiau pagalbos: prie Kalvių ežero planuojamas slaugos, globos ir reabilitacijos centras

Žinių portalo redakcija 11 lapkričio, 2026 0

Kategorijos

  • Aktualijos
  • Atrinkta
  • Ekonomika
  • Margumynai
  • Pasaulis
  • Pramogos
  • Rekomenduojama
  • Sportas
  • Sveikata
  • Technologijos
  • Tendencijos
  • Transportas
  • Verslas

Naujausi

  • Sekmadienis dar nesibaigė, o mintys jau apie darbą: kodėl nerimas dėl pirmadienio prasideda iš anksto?
    Sekmadienis dar nesibaigė, o mintys jau apie darbą: kodėl nerimas dėl pirmadienio prasideda iš anksto?
    Dar tik sekmadienio popietė, tačiau mintys jau sukasi apie pirmadienio darbus, vakare sunku užmigti, ima skaudėti galvą ar
  • Pasaulinėje lazerių rinkoje įsitvirtinusi „Light Conversion“ investuoja į būsimus specialistus: KTU studentams skirs stipendijas
    Pasaulinėje lazerių rinkoje įsitvirtinusi „Light Conversion“ investuoja į būsimus specialistus: KTU studentams skirs stipendijas
    Lietuvos lazerių gamintojai kuria pasaulyje pripažįstamas technologijas, kurios naudojamos pažangiausiuose moksliniuose tyrimuose ir pramonėje. Už šios tarptautinės sėkmės
  • VDU absolventė, advokatė J. Adomaitytė: profesiją supratau tik dirbdama
    VDU absolventė, advokatė J. Adomaitytė: profesiją supratau tik dirbdama
    „Universitetas išmokė, kur ieškoti reikiamos teisinės informacijos ir kaip ją pritaikyti konkrečioje situacijoje“, – sako Vytauto Didžiojo universiteto
  • Susisiekimo ministras J. Taminskas ragina stiprinti elektroninių ryšių tinklų atsparumą
    Dažniausios darbuotojų klaidos kreipiantis į darbo ginčų komisiją
    Valstybinė darbo inspekcija (VDI) primena, kad darbuotojas, manantis, jog darbdavys pažeidė jo teises dėl darbo teisės normų ar
  • Prezidentas su Ukrainos vadovu Dubline aptarė bendrą bepiločių orlaivių gamybą, ilgalaikį finansavimą ir taikos perspektyvas
    Prezidentas su Ukrainos vadovu Dubline aptarė bendrą bepiločių orlaivių gamybą, ilgalaikį finansavimą ir taikos perspektyvas
    Lietuvos Respublikos Prezidentas Gitanas Nausėda trečiadienį susitikime su Ukrainos Prezidentu Volodymyru Zelenskiu aptarė dvišalį bendradarbiavimą gynybos pramonės srityje,

Jus sudomins

Sekmadienis dar nesibaigė, o mintys jau apie darbą: kodėl nerimas dėl pirmadienio prasideda iš anksto?
5 minutes read

Sekmadienis dar nesibaigė, o mintys jau apie darbą: kodėl nerimas dėl pirmadienio prasideda iš anksto?

Žinių portalo redakcija 12 lapkričio, 2026 0
Pasaulinėje lazerių rinkoje įsitvirtinusi „Light Conversion“ investuoja į būsimus specialistus: KTU studentams skirs stipendijas
4 minutes read

Pasaulinėje lazerių rinkoje įsitvirtinusi „Light Conversion“ investuoja į būsimus specialistus: KTU studentams skirs stipendijas

Žinių portalo redakcija 12 lapkričio, 2026 0
VDU absolventė, advokatė J. Adomaitytė: profesiją supratau tik dirbdama
8 minutes read

VDU absolventė, advokatė J. Adomaitytė: profesiją supratau tik dirbdama

Žinių portalo redakcija 12 lapkričio, 2026 0
Susisiekimo ministras J. Taminskas ragina stiprinti elektroninių ryšių tinklų atsparumą
4 minutes read

Dažniausios darbuotojų klaidos kreipiantis į darbo ginčų komisiją

Žinių portalo redakcija 12 lapkričio, 2026 0
© %year% Jūsų žinių portalas | MoreNews by AF themes.
  • Apie mus
  • Galerijos
  • Home
  • Kontaktai
  • Partneriai ir draugai
  • Pranešk naujieną
  • Privatumo politika
Jūsų žinių portalas!
Manage Consent
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional Visada aktyvus
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes. The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.
  • Tvarkyti parinktis
  • Tvarkyti paslaugas
  • Tvarkyti {vendor_count} pardavėjus
  • Skaitykite daugiau apie šiuos tikslus
View preferences
  • {title}
  • {title}
  • {title}