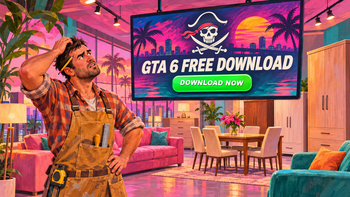
Lapkričio 19 d. pasirodė „Grand Theft Auto VI“, tačiau tik „PlayStation 5“ ir „Xbox Series“ konsolėms. Versijos kompiuteriui nėra. Vis dėlto „nulaužta GTA 6 kompiuteriui“ jau rugsėjį buvo siūloma Lietuvos įmonių svetainėse: pas baldų gamintoją, SPA salonų tinkle, klinikoje. Tai nustatė svetainių saugumo įmonė AGuard.lt, peržiūrėjusi 4,58 mln. lietuviškų svetainių puslapių adresų.
Žaidimo ten nėra, yra instrukcija
Vienos baldų gamybos ir montavimo įmonės svetainėje rasti 184 puslapiai su „nulaužtomis“ programomis, filmais ir žaidimais, penki iš jų apie „Grand Theft Auto VI“. Atsisiųsti juose nebuvo ko. Vietoj failo lankytojui rodomas langelis „Generating crack code…“, o jį paspaudus pateikiami trys žingsniai: nukopijuoti kodą, atidaryti „PowerShell“ ir paspausti „Enter“.
„Kodas iš tikrųjų yra komanda, kuri iš svetimo serverio atsisiunčia failą ir jį paleidžia. Žmogus virusą įsidiegia pats, savo rankomis. Naršyklė neperspėja, nes ji nieko nesiuntė“, – sako AGuard.lt svetainių saugumo specialistas Aleksandras Izmalkovas.
Pasak jo, instrukcija laikoma ne pačioje svetainėje: puslapis ją kaskart pasiima iš išmaniosios sutarties „Ethereum“ blokų grandinėje. „Įprastą kenkėjišką svetainę galima užblokuoti arba išjungti. Įrašo blokų grandinėje išjungti negali niekas, todėl sukčiai komandą gali pakeisti visose užkrėstose svetainėse vienu metu“, – aiškina specialistas.
92 svetimi įrašai SPA salonų tinklo svetainėje
Ta pati schema rasta septyniose lietuviškose svetainėse. Tarp jų klinika, nekilnojamojo turto brokerė ir interneto svetainių kūrimo studija. Ryškiausias atvejis yra SPA salonų tinklas, veikiantis trijuose miestuose: jo svetainėje nuo kovo 23 d. iki balandžio 9 d. paskelbti 92 įrašai apie „nulaužtas“ programas, po 3–6 per parą, taip pat ir naktį. Lapkričio 19 d. šie įrašai svetainėje tebebuvo.
Visi 92 įrašai paskelbti vienos naudotojo paskyros vardu. „Svetainės failų niekas nelaužė: kažkas tiesiog prisijungė ir rašė, kaip rašytų darbuotojas. Labiausiai tikėtina, kad slaptažodis buvo pavogtas arba atspėtas. Tokius slaptažodžius dažniausiai surenka būtent tos programos, kurias ši schema ir platina“, – sako A. Izmalkovas.
Dviejose iš šių svetainių AGuard.lt patikra rado pasenusią „WordPress“ versiją. „Tai nėra įrodymas, bet tai ženklas, kad svetainės niekas neprižiūri. Ar taip atrodo ir jūsų svetainė, galima nemokamai pasitikrinti adresu https://aguard.lt/patikra“, – sako specialistas.
„Baldų gamintojas nėra piratas, o SPA salonas neplatina virusų. Jie tiesiog seniai nežiūrėjo, kas skelbiama jų pačių svetainėje“, – priduria jis.
Ką praranda įmonė ir lankytojas
Įmonei tokie puslapiai reiškia „Google“ įspėjimą „Pavojinga svetainė“, kritusias pozicijas paieškoje ir sustabdytą prieglobą. Lankytojas, ieškojęs nemokamo žaidimo, gali prarasti naršyklėje išsaugotus slaptažodžius, banko ir socialinių tinklų paskyras.
Specialisto patarimai:
- Žaidėjams: jokia tikra programa neprašo atidaryti „PowerShell“ ir įklijuoti komandos. Jei prašo, puslapį reikia uždaryti.
- Svetainių savininkams: „Google“ paieškoje įvesti „site:“, savo svetainės adresą ir žodį „crack“. Rezultatų neturi būti.
- Peržiūrėti svetainės naudotojų sąrašą ir įjungti dviejų veiksnių prisijungimą visiems, kas gali skelbti įrašus.
Įmonių pavadinimai neskelbiami. Apie rastus puslapius pranešta SPA tinklo svetainės savininkui ir Nacionaliniam kibernetinio saugumo centrui. Tyrimui naudotas viešas „Common Crawl“ archyvas ir viešai prieinami puslapiai, kenkėjiškas failas nebuvo siunčiamas ar paleidžiamas.
Visas tyrimas su iliustracijomis: https://aguard.lt/straipsniai/gta-6-nemokamai-lietuvos-imoniu-svetaines
Apie AGuard.lt
AGuard.lt valo nulaužtas svetaines, šalina kenkėjišką kodą ir prižiūri svetainių saugumą Lietuvoje.
Kontaktai žiniasklaidai:Aleksandras Izmalkovasinfo@aguard.lt, +370 627 83728
About the Author