Skip to content
October 16, 2026
  • Galerijos
  • Home
  • Kontaktai
  • Partneriai ir draugai
  • Pranešk naujieną
  • Privatumo politika
Jūsų žinių portalas!

Jūsų žinių portalas!

Primary Menu
  • Aktualijos
    • Lietuva
    • Pasaulis
  • Verslas
    • Ekonomika
    • Technologijos
    • Transportas
  • Nuomonės
  • Pramogos
  • Sportas
  • Sveikata
  • Margumynai
  • Galerijos

„InMedica“ skirta 450 tūkst. eurų bauda už BDAR pažeidimus: kas lėmė sprendimą?

asd June 30, 2026 3 minutes read
„InMedica“ skirta 450 tūkst. eurų bauda už BDAR pažeidimus: kas lėmė sprendimą?

Komentaro autorė – Raminta Girtavičiūtė, „Motieka ir Audzevičius“ duomenų apsaugos vyresnioji teisininkė

Ką tik Lietuvoje skirta viena didesnių iki šiol administracinių baudų duomenų apsaugos srityje: Valstybinė duomenų apsaugos inspekcija (VDAI) priėmė sprendimą, kuriuo UAB „InMedica“ skirta 450 tūkst. eurų bauda už nustatytus Bendrojo duomenų apsaugos reglamento (BDAR) pažeidimus.

Iš pirmo žvilgsnio toks sprendimas gali sukelti asociacijų su neseniai plačiai aptartu Registrų centro incidentu. Juolab kad viešojoje erdvėje skelbiama, kad Registrų centrui, iš kurio Nekilnojamojo turto registro ir Juridinių asmenų registro nutekėjo daugiau nei 600 tūkst. įrašų, galėtų būti skirta apie 60 tūkst. eurų bauda (galutinis sprendimas dar nėra priimtas). Natūraliai kyla klausimas – kodėl „InMedica“ skirta gerokai didesnė, 450 tūkst. eurų bauda?

Buvo vertinami du incidentai

Šiuo atveju VDAI „InMedica“ atžvilgiu vertino du atskirus asmens duomenų saugumo incidentus, kurių tyrimai vėliau buvo sujungti į vieną bylą.

Pirmasis incidentas buvo susijęs su tuometine UAB „Kardiolita“, kai, VDAI vertinimu, dėl nepakankamai užtikrintos prieigų kontrolės ir autentifikavimo trečiasis asmuo galėjo prisijungti prie vidinės pacientų informacinės sistemos ir susipažinti su 63 pacientų asmens duomenimis, įskaitant specialių kategorijų (sveikatos) duomenis.

Antrasis incidentas nustatytas UAB „InMedica“ atžvilgiu, kai bendrovė patyrė duomenų šifravimo ir išpirkos reikalaujančios (ransomware) atakos poveikį. VDAI teigimu, jos metu galėjo būti paveiktos keturios informacinės sistemos, kuriose tvarkomi apie 383 tūkst. pacientų ir apie 10 tūkst. darbuotojų asmens duomenys. Anot VDAI, galėjo būti paveikti darbuotojų vardai, pavardės, pareigos, kontaktiniai duomenys, asmens kodai, darbo santykių dokumentai bei kita administracinė informacija, o pacientų atveju – vardai, pavardės, gimimo datos, asmens kodai, kontaktiniai duomenys ir sveikatos duomenys. Vis dėlto, priešingai nei Registrų centro atveju, nėra duomenų, kad šie duomenys būtų buvę peržiūrėti, nukopijuoti ar kitaip neteisėtai panaudoti. Viešai skelbiama, kad sistemų duomenys buvo užšifruoti.

VDAI vertinimu, abiem atvejais nebuvo užtikrintas tinkamas asmens duomenų saugumo lygis. Tarp VDAI nurodytų reikšmingų rizikos veiksnių – prieigų kontrolės ir autentifikavimo trūkumai, įskaitant kelių veiksnių autentifikavimo (MFA) netaikymą tam tikrose sistemose, taip pat, VDAI nuomone, nepakankamai griežtas prisijungimų ir slaptažodžių saugumo užtikrinimas.

BDAR nenurodo konkrečių priemonių

Svarbu pažymėti, kad BDAR nenustato pareigos taikyti konkrečias technologines priemones, įskaitant MFA. Reglamentas įtvirtina pareigą įgyvendinti tinkamas technines ir organizacines priemones, atsižvelgiant į rizikos lygį. Tai reiškia, kad organizacijos pačios privalo įvertinti, kokios priemonės yra proporcingos jų tvarkomų duomenų pobūdžiui ir galimoms grėsmėms.

Praktikoje tai gali apimti įvairias priemones: daugiaveiksnį autentifikavimą, prieigos teisių ribojimą, sesijų valdymą, IP adresų kontrolę ar kitus saugumo mechanizmus. Esminis vertinimo kriterijus yra ne konkrečios priemonės pasirinkimas, o bendras užtikrinamo saugumo lygis.

Įmonėms – iššūkis įsivertinti rizikas

Toks reguliacinis lankstumas turi tiek privalumų, tiek iššūkių. Viena vertus, jis leidžia mažesnėms organizacijoms, tvarkančioms ribotą kiekį asmens duomenų, išvengti neproporcingai sudėtingų ir brangių saugumo sprendimų diegimo. Kita vertus, jis suponuoja didesnę atsakomybę pačioms organizacijoms tinkamai įvertinti rizikas ir pasirinkti adekvačias priemones, o tai praktikoje gali būti sudėtinga užduotis.

Be to, kibernetinių grėsmių pobūdis nuolat kinta, todėl organizacijos turi reguliariai peržiūrėti taikomas priemones ir vertinti jų pakankamumą, atsižvelgdamos į technologinę raidą bei augantį atakų sudėtingumą.

About the Author

81cd9cc2c669f0ec1238bd3fdce43f10b4411da6e11672ce86a3c187e95921ca?s=96&d=mm&r=g Žinių portalas Ekonomika

asd

Administrator

View All Posts

Post navigation

Previous: Klaipėdos universitetas prisijungė prie pirmojo Baltijos rektorių forumo
Next: „Balcia“ klientams – nemokamos nuotolinės gydytojų konsultacijos keliaujant: paslaugos teikiamos lietuvių kalba

Related News

Pirmoji ponia pasveikino Lietuvos aklųjų ir silpnaregių bendruomenę sąjungos šimtmečio proga
3 minutes read

Pirmoji ponia pasveikino Lietuvos aklųjų ir silpnaregių bendruomenę sąjungos šimtmečio proga

asd October 15, 2026 0
Dėl šalies ekonominės raidos, darbo užmokesčio ir našumo disbalanso bei būtiniausių vyriausybės sprendimų formuojant 2027 m. Valstybės biudžetą ir užtikrinant įmonių konkurencingumą
6 minutes read

Dėl šalies ekonominės raidos, darbo užmokesčio ir našumo disbalanso bei būtiniausių vyriausybės sprendimų formuojant 2027 m. Valstybės biudžetą ir užtikrinant įmonių konkurencingumą

asd October 15, 2026 0
Regionų pramonei – 10 mln. eurų pažangioms aplinkai draugiškoms technologijoms kurti
3 minutes read

Regionų pramonei – 10 mln. eurų pažangioms aplinkai draugiškoms technologijoms kurti

asd October 15, 2026 0

Kategorijos

  • Aktualijos
  • Atrinkta
  • Ekonomika
  • Margumynai
  • Pasaulis
  • Pramogos
  • Rekomenduojama
  • Sportas
  • Sveikata
  • Technologijos
  • Tendencijos
  • Transportas
  • Verslas

Naujausi

  • Prezidentas EVT ragina skirti daugiau dėmesio ES rytinio pasienio regionams
    Prezidentas EVT ragina skirti daugiau dėmesio ES rytinio pasienio regionams
    Lietuvos Respublikos Prezidentas Gitanas Nausėda ketvirtadienį dalyvauja Europos Vadovų Tarybos (EVT) posėdyje, skirtame naujos ES daugiametės finansinės programos
  • Pirmoji ponia pasveikino Lietuvos aklųjų ir silpnaregių bendruomenę sąjungos šimtmečio proga
    Pirmoji ponia pasveikino Lietuvos aklųjų ir silpnaregių bendruomenę sąjungos šimtmečio proga
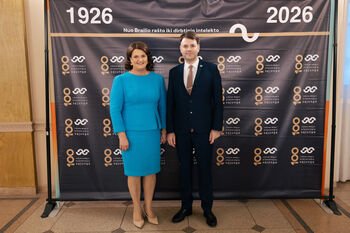
    Lietuvos pirmoji ponia Diana Nausėdienė ketvirtadienį dalyvavo Lietuvos aklųjų ir silpnaregių sąjungos (LASS) šimtmečiui skirtame renginyje, vykusiame Tarptautinę
  • Prezidentas: Lietuvos pažangą kuria glaudus savivaldos ir centrinės valdžios bendradarbiavimas
    Prezidentas: Lietuvos pažangą kuria glaudus savivaldos ir centrinės valdžios bendradarbiavimas
    Lietuvos Respublikos Prezidentas Gitanas Nausėda praėjusios Vietos savivaldos dienos proga pasveikino „Auksinių krivūlių“ apdovanojimų ceremonijos dalyvius, pabrėždamas glaudaus
  • Daina ir šokis, jungiantys tautas: Lietuvos ir Ukrainos studentai kviečia „Skambėti laisvei“
    Daina ir šokis, jungiantys tautas: Lietuvos ir Ukrainos studentai kviečia „Skambėti laisvei“
    Ką mums reiškia laisvė ir kaip ji skamba mūsų kultūroje? Spalio 17 d. M. K. Čiurlionio menų mokyklos
  • „SANDRAUGA“: TAS PATS VILKIKAS, TAS PATS DARBDAVYS, O DARBO GINČŲ SPRENDIMAI – PRIEŠINGI
    „SANDRAUGA“: TAS PATS VILKIKAS, TAS PATS DARBDAVYS, O DARBO GINČŲ SPRENDIMAI – PRIEŠINGI
    Lietuvos profesinė sąjunga „Sandrauga“ kelia klausimą dėl darbo ginčų komisijų sprendimų nuoseklumo ir institucinio atskaitingumo. 2026 m. liepos

Jus sudomins

Prezidentas EVT ragina skirti daugiau dėmesio ES rytinio pasienio regionams
2 minutes read

Prezidentas EVT ragina skirti daugiau dėmesio ES rytinio pasienio regionams

asd October 15, 2026 0
Pirmoji ponia pasveikino Lietuvos aklųjų ir silpnaregių bendruomenę sąjungos šimtmečio proga
3 minutes read

Pirmoji ponia pasveikino Lietuvos aklųjų ir silpnaregių bendruomenę sąjungos šimtmečio proga

asd October 15, 2026 0
Prezidentas: Lietuvos pažangą kuria glaudus savivaldos ir centrinės valdžios bendradarbiavimas
2 minutes read

Prezidentas: Lietuvos pažangą kuria glaudus savivaldos ir centrinės valdžios bendradarbiavimas

asd October 15, 2026 0
Daina ir šokis, jungiantys tautas: Lietuvos ir Ukrainos studentai kviečia „Skambėti laisvei“
3 minutes read

Daina ir šokis, jungiantys tautas: Lietuvos ir Ukrainos studentai kviečia „Skambėti laisvei“

asd October 15, 2026 0
© %year% Jūsų žinių portalas | MoreNews by AF themes.
  • Galerijos
  • Home
  • Kontaktai
  • Partneriai ir draugai
  • Pranešk naujieną
  • Privatumo politika
Jūsų žinių portalas!
Manage Consent
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes. The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.
  • Manage options
  • Manage services
  • Manage {vendor_count} vendors
  • Read more about these purposes
View preferences
  • {title}
  • {title}
  • {title}